
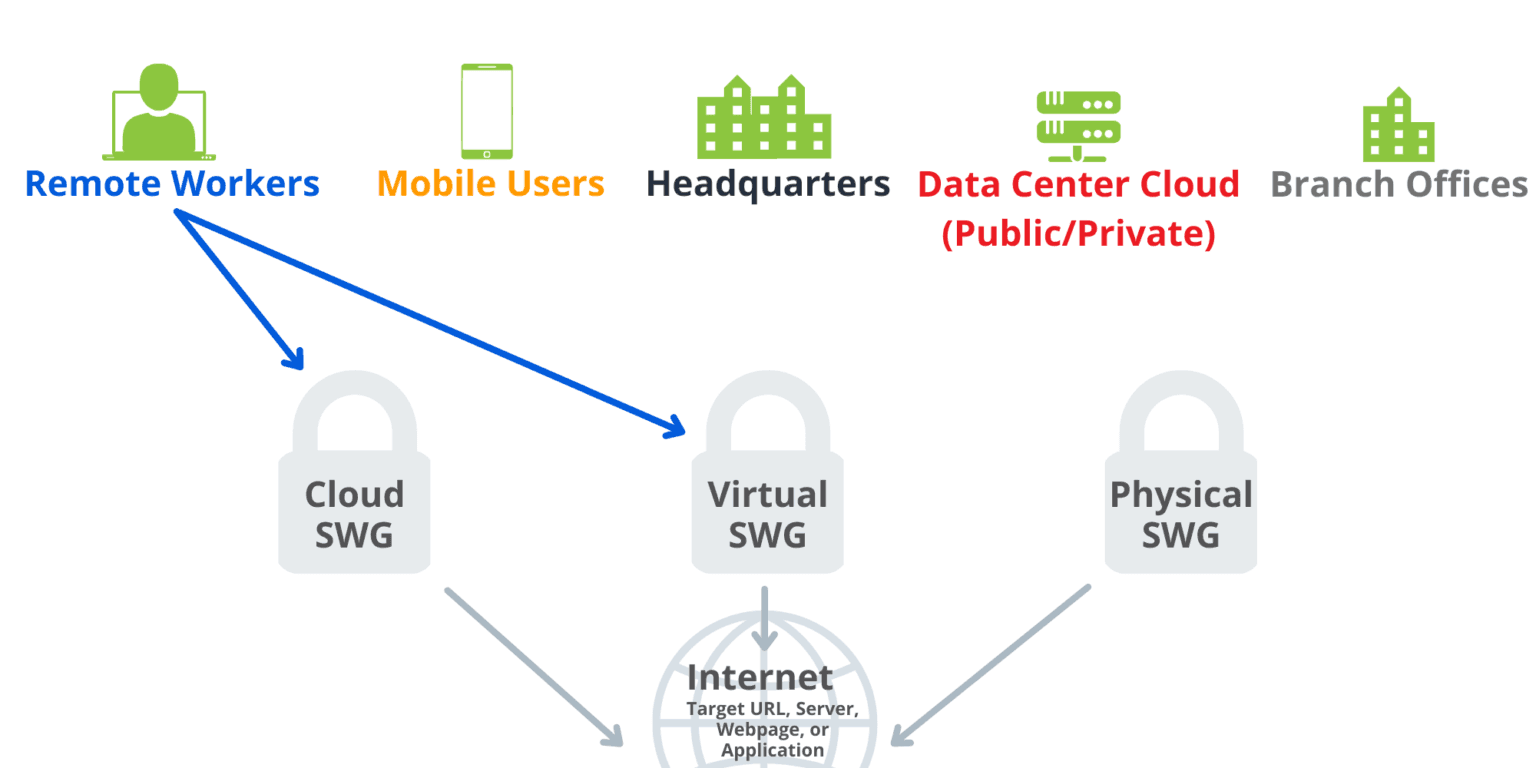
Une passerelle Web sécurisée (SWG) n’était autrefois guère plus qu’un pare-feu de couche applicative, appliquant des règles simples pour autoriser ou bloquer du contenu. Les premiers cas d’utilisation se concentraient sur la restriction de l’accès des employés aux e-mails personnels ou aux sites non professionnels. Mais à mesure que le Web a évolué — et que les navigateurs ont révélé des faiblesses de conception critiques — les menaces sont devenues plus sophistiquées et les SWG ont dû évoluer rapidement.
Le problème des premiers navigateurs
Les premiers navigateurs étaient :
- Exploités dans des environnements intrinsèquement peu sûrs
- Enclins à exécuter du code non fiable
- Capables de transmettre des données sans vérifications appropriées
Ces faiblesses ont ouvert la porte aux acteurs malveillants et, malgré des améliorations progressives de la sécurité, les menaces ont rapidement dépassé les protections des navigateurs.
L’essor des appliances SWG
À mesure que les technologies Web progressaient, les menaces évoluaient également. Les entreprises s’appuyant sur Internet pour leurs opérations quotidiennes avaient besoin de défenses plus solides. Cette demande a conduit au développement d’appliances SWG commerciales — des solutions spécialisées conçues pour fournir une protection multicouche en temps réel.
Fonctionnalités clés des appliances SWG modernes
Les SWG d’aujourd’hui vont bien au-delà du filtrage d’URL. Elles incluent :
- La prévention des pertes de données (DLP) pour stopper les fuites de données sensibles
- Un filtrage d’URL avancé avec analyse de réputation
- La détection de malwares par analyse comportementale et analyse en temps réel
- Le contrôle du contenu et du code pour les éléments Web dynamiques
- Des contrôles d’administration granulaires sur le trafic Web, e-mail et de données
- La gestion de la bande passante pour optimiser les performances
- Un accès basé sur des politiques (par exemple, par heure de la journée ou niveau d’activité)
Choisir la bonne solution SWG
Toutes les appliances SWG ne se valent pas. Les fournisseurs diffèrent par leurs fonctionnalités, leurs analyses et leurs options d’intégration. Les entreprises doivent examiner attentivement les spécifications pour s’assurer que la solution répond à leurs besoins opérationnels et de conformité.
Conclusion
Des simples pare-feu basés sur des règles aux appliances avancées pilotées par l’analyse, les SWG sont devenues essentielles pour les entreprises modernes. En combinant détection de malwares, DLP et contrôles granulaires, elles offrent la protection dont les organisations ont besoin pour opérer en toute sécurité dans un environnement Web de plus en plus hostile.