
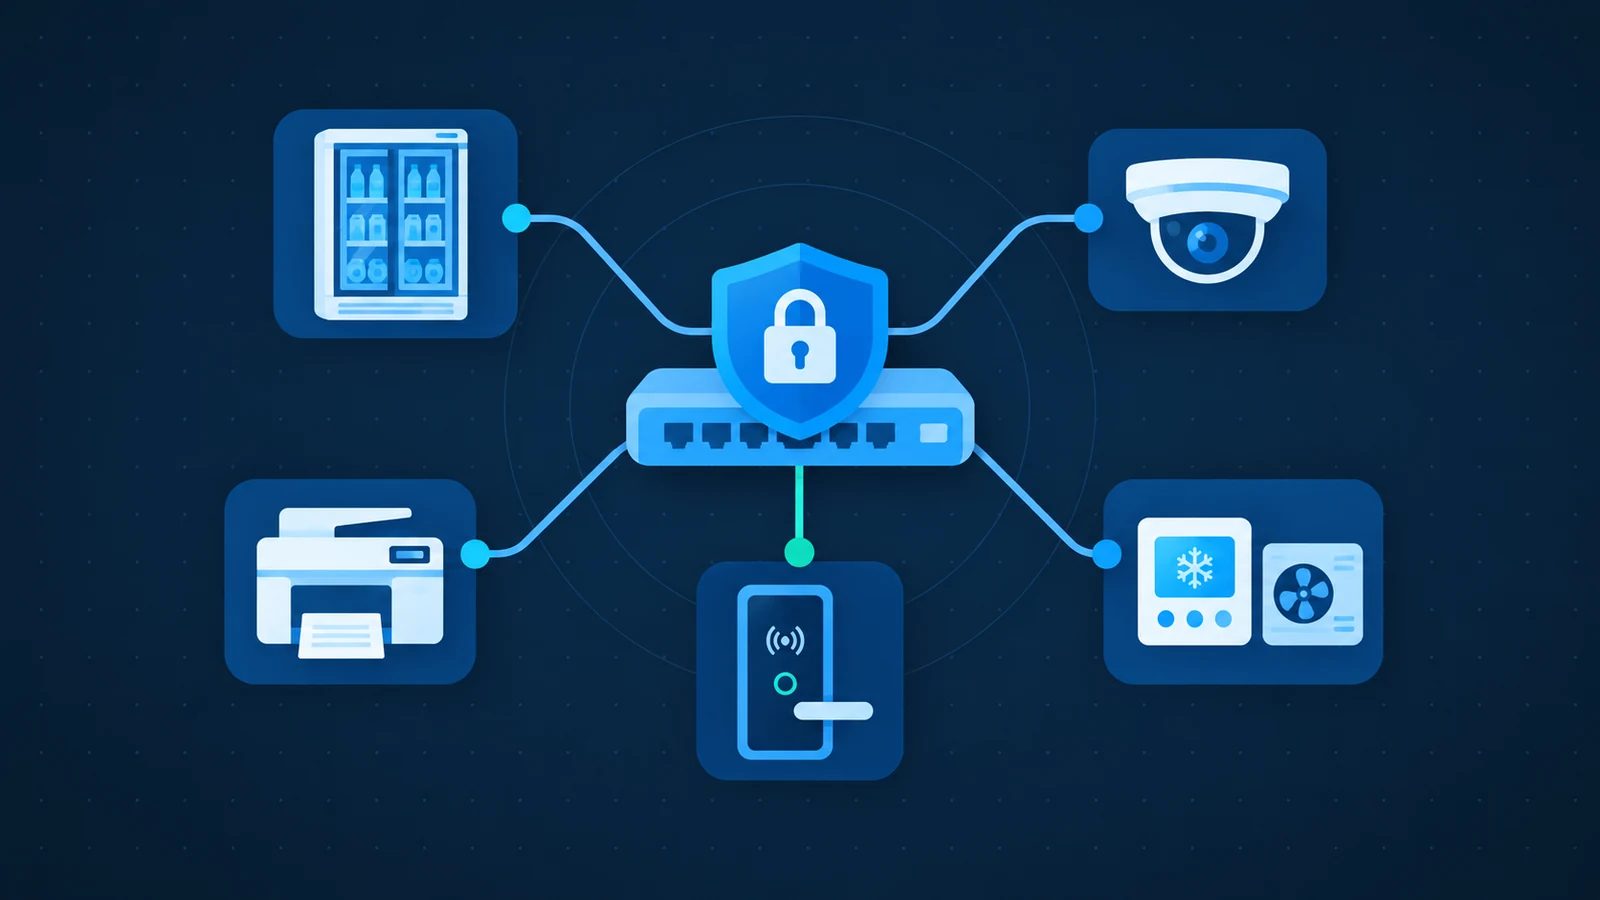
La sécurité des objets connectés concerne tous les équipements dont dépend votre entreprise, pas uniquement les ordinateurs et les serveurs. Caméras, imprimantes, lecteurs de porte, réfrigération et chauffage peuvent exposer des informations ou perturber des opérations physiques si leurs accès sont mal contrôlés.
Commencez par un objet connecté souvent négligé
- Notez son usage métier, son emplacement, son responsable et son fournisseur spécialisé.
- Identifiez qui peut y accéder localement, à distance et via un portail cloud.
- Vérifiez la prise en charge des mises à jour, les accès administrateur et la planification du remplacement.
- Validez les contrôles opérationnels avec le spécialiste ; ne désactivez pas les fonctions de sécurité.
Partez du processus métier, pas du gadget
Une caméra compromise peut exposer des images ; un contrôleur modifié peut interrompre un service. Une panne de réfrigération peut menacer les stocks, tandis qu’un contrôle d’accès indisponible peut bloquer le personnel. Ce sont des conséquences possibles, pas l’affirmation que tous ces équipements présentent les mêmes failles.
Pour chaque appareil, notez son emplacement, son responsable, son fournisseur, sa connexion et sa date de fin de support. Incluez les installations du propriétaire et des mainteneurs. Que se passe-t-il si l’appareil, Internet ou le service cloud du fournisseur devient indisponible ?
Séparez les équipements et limitez les accès
Les équipements opérationnels ne doivent pas partager automatiquement un accès sans restriction avec les postes de bureau ou le Wi-Fi invité. Faites concevoir des zones réseau distinctes et n’autorisez que les communications nécessaires. Un autre nom de réseau Wi-Fi ne suffit pas sans règles d’accès.
Supprimez les expositions inutiles à Internet et les services inutilisés. Remplacez les identifiants par défaut, utilisez des comptes individuels lorsque possible et protégez les portails fournisseurs par MFA. Coordonnez les changements avec le spécialiste : l’isolement ne doit pas neutraliser les alarmes ni les fonctions de sécurité.
Une fiche d’appareil qui relie l’informatique aux opérations
Exemple fictif : une imprimante de bureau. Les équipements critiques pour la sécurité nécessitent une évaluation validée par un spécialiste plutôt qu’une simple reproduction des mêmes réglages.
Propriété et accès
- Usage : impression et numérisation du personnel.
- Responsable : le responsable de bureau ; contact de maintenance conservé dans les registres approuvés.
- Documentez les connexions de bureau autorisées et la voie d’accès réelle du fournisseur.
Support et vérifications
- Notez la version du micrologiciel, la source des mises à jour et la date de fin de support.
- Examinez les documents stockés et les paramètres d’impression sécurisée approuvés.
- Après une modification autorisée, testez l’impression, la numérisation et la surveillance ; consignez le résultat.
Achetez aussi la maintenance et le support
Avant l’achat, demandez qui fournit les mises à jour de sécurité, comment elles sont installées et quand le support prend fin. Prévoyez le remplacement des appareils qui ne peuvent plus être corrigés. Vérifiez le transfert des comptes cloud et des droits lors d’un changement de fournisseur.
Planifiez les mises à jour selon les contraintes opérationnelles, puis testez les fonctions utiles : impression sécurisée et documents stockés, réglages approuvés et réception des alarmes. Ne testez jamais une modification de sécurité en changeant les conditions réelles de conservation des aliments.
Détectez les anomalies par un moyen indépendant
Une connexion réussie ne prouve pas le bon fonctionnement d’un équipement. Lorsque le processus le justifie, prévoyez une surveillance indépendante, par exemple une alarme de température distincte. Désignez la personne qui intervient hors des heures de bureau et la procédure de fonctionnement dégradé.
Discutez à l’avance de l’isolement et de la commande manuelle avec les professionnels compétents. Ne déconnectez pas aveuglément un système critique. Cette semaine, choisissez un appareil oublié : identifiez son responsable, vérifiez les mises à jour et documentez son accès réel.
Transformez ces vérifications en actions
ICT Shift examine les réseaux et les accès autour de ces équipements avec les fournisseurs spécialisés, sans remplacer leurs responsabilités de sécurité. Consultez nos services de cybersécurité et continuité d’activité et de gestion cloud et infrastructure, ou échangez avec un ingénieur pour évaluer vos dépendances.
Sources et informations complémentaires
NCSC : sécurité des appareils; CISA : sécuriser les accès distants.